Content Credentials fungerer som en etikett inne i filen som viser om noen har tuklet med den. Hvert verktøy som støtter standarden, legger til en oppføring, for eksempel tatt med dette kameraet, redigert i dette programmet eller generert av denne modellen, og signerer den. Et visningsverktøy som støtter standarden, kan vise historikken og fortelle om loggen er endret i ettertid.
Målet er sporbart opphav: en måte å kontrollere hvor et bilde kommer fra, som ikke avhenger av hvordan det ser ut. Loggen skiller seg fra et synlig vannmerke, som ligger på bildet, og fra et vanlig metadatafelt, som hvem som helst kan skrive om uten spor.
Støtten er fortsatt ujevn. Ikke alle kameraer, redigeringsprogrammer eller plattformer skriver eller beholder loggen, og et bilde uten Content Credentials er ikke mistenkelig av den grunn. For KI-genererte produktbilder er merkingen som søkemotorer og markedsplasser oftest nevner, metadata som IPTC-feltet for kildetype; Content Credentials er et ekstra, sterkere lag der verktøyene som brukes, støtter dem.
Dette inneholder en Content Credentials-logg
Loggen kalles et manifest. Den inneholder utsagn om filen, for eksempel hvilken enhet eller hvilket program som laget den, og hvilke typer redigering som fulgte, sammen med et fingeravtrykk beregnet av bildedataene og en digital signatur over begge deler.
Fingeravtrykket knytter loggen til akkurat dette bildet. Hvis pikslene senere endres av et verktøy som ikke oppdaterer loggen, stemmer ikke fingeravtrykket lenger, og et visningsverktøy melder fra om avviket. Signaturen viser hvem som signerte, og at ingenting er endret siden; den viser ikke at utsagnene var sanne da de ble gitt.
Der loggen betyr noe for en selger
Det første stedet er bilder som kommer inn. Bilder fra en leverandør, et byrå eller en frilanser kan ha en logg som sier om de er fotografert eller generert, og med hvilket verktøy, og det er nyttig å vite før de legges inn i en annonse.
Det andre stedet er opplastingen. Noen plattformer leser loggen og viser sin egen merknad ved siden av et bilde når loggen sier at bildet er generert, uten at selgeren skriver inn noe. Loggen kan også navngi en person eller en organisasjon der opphavspersonen har valgt å legge det til, så det lønner seg å lese hva en fil sier, før den publiseres.
Dette gjør Content Credentials ikke
De hindrer ikke kopiering. En kopi laget uten loggen er en ny fil som ser ut som et hvilket som helst umerket bilde. Standarden tjener den som vil vise hvor et bilde kommer fra; den er ikke et middel for å ta den som vil skjule det.
De sier heller ingenting om produktet. En gyldig logg på et produktbilde bekrefter hvordan bildet ble laget, ikke at fargen er riktig, eller at varen stemmer med bildet. Å kontrollere bildet mot produktet er fortsatt en egen oppgave.
Content Credentials og beslektede begreper
- IPTC-metadata
- IPTC-metadata er et sett med navngitte felter inne i filen, blant dem ett for hva slags kilde et bilde har. Et felt inneholder et utsagn; Content Credentials inneholder et utsagn sammen med bevis for hvem som ga det, og om det er endret. Begge kan ligge i én og samme fil.
- KI-merking av bilder
- KI-merking av bilder er den generelle praksisen med å merke genererte eller KI-redigerte bilder. Content Credentials er ett teknisk middel for å gjøre det, og de er ikke begrenset til KI: de beskriver også fotograferte bilder.
- Vannmerke
- Et vannmerke er synlig og ligger på bildet, der det dekker en del av produktet. Content Credentials leses fra filen av programvare og lar hver piksel være som den var.
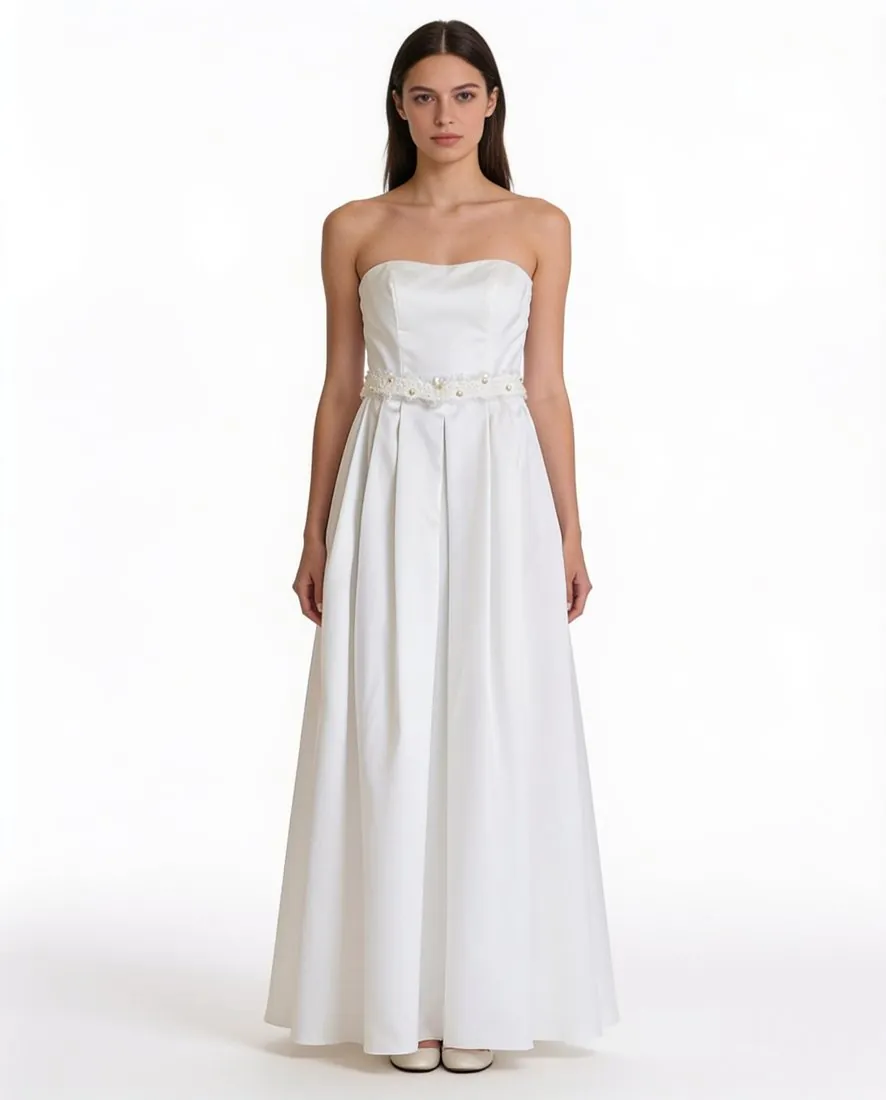 Syntetisk modell
- En syntetisk modell er en generert person i et motebilde. At et bilde er generert, er den typen opplysning en opphavslogg kan inneholde, fordi verktøyet som laget bildet, kan oppgi det i det øyeblikket bildet blir til.
Sjekkliste for filer med Content Credentials
- Den endelige eksporterte filen, ikke en tidligere versjon, er åpnet i et visningsverktøy som støtter C2PA.
- Visningsverktøyet melder at loggen er gyldig, uten noen merknad om at innholdet er endret etter signeringen.
- Den som har signert, og verktøyet som er nevnt i loggen, er de som faktisk ble brukt i arbeidsflyten.
- Loggen navngir ingen person eller organisasjon som selgeren ikke hadde tenkt å offentliggjøre.
- Kopien som er hentet tilbake fra den publiserte siden, er også kontrollert, siden en plattform kan lagre en opplastet fil på nytt.